Actualités des organisations
|
Zoomacom
|
Offre d’emploi: Animateur numérique, Saint-Cyr de Favières (42) |
||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|
|
Auvergne-Rhône-Alpes 🇫🇷 Publié le mercredi 18 novembre 2026 08h37 Importé le mercredi 18 novembre 2026 13h03 |
« Dans le cadre d’un poste mutualisé entre l’association Familles Rurales de Saint-Cyr-de-Favières et les communes de Saint-Cyr-de-Favières et Neulise, vous... | ||||||||||
|
CLX
|
Amiens : Linux install-party, Le mercredi 18 novembre 2026 de 18h00 à 20h00. |
||||||||||
|
Hauts-de-France 🇫🇷 Publié le mardi 17 novembre 2026 22h10 Importé le mercredi 18 novembre 2026 13h03 |
La campagne « Adieu Windows, bonjour Linux » se poursuit : Alternatiba Amiens & l'EPPLUG organisent une nouvelle install-party Linux. |
||||||||||
|
CLX
|
Amiens : Linux install-party, Le mercredi 18 novembre 2026 de 18h00 à 20h00. |
||||||||||
|
Hauts-de-France 🇫🇷 Publié le mardi 17 novembre 2026 22h10 Importé le mercredi 18 novembre 2026 13h03 |
La campagne « Adieu Windows, bonjour Linux » se poursuit : Alternatiba Amiens & l'EPPLUG organisent une nouvelle install-party Linux. |
||||||||||
|
Libérons nos ordis
|
Sécuriser votre navigation Internet, à la ressourcerie RESISTES |
||||||||||
|
Normandie 🇫🇷 Publié le mardi 17 novembre 2026 20h10 Importé le mardi 17 novembre 2026 21h03 |
Installer sur votre ordinateur, smartphone ou tablette les outils libres essentiels pour naviguer en sécurité sur le web1ère partie : sensibilisation aux impacts du numérique et à la dépendance aux multinationales états-uniennes (les GAFAM)environ 1h2n... | ||||||||||
|
LinuxFr
|
Chaque Euro : rendre les finances publiques vérifiables avec DuckDB |
||||||||||
|
Internet Publié le mardi 17 novembre 2026 18h57 Importé le mardi 17 novembre 2026 21h04 |
Chaque Euro est un projet libre de consultation des finances publiques françaises, publié sous licence AGPL-3.0. Il rapproche les données de leurs producteurs officiels pour répondre à des questions comme : quels marchés publics une organisation a-t-elle remportés ? Comment les dépenses d’une commune se comparent-elles à celles des communes de même taille ? Que recouvre un programme du budget de l’État ? Le projet comprend un pipeline Python et DuckDB, un site Astro et un serveur MCP en lecture seule. Les tables calculées sont téléchargeables en CSV et Parquet. Le code des transformations est accessible depuis les chiffres du site.
Du fichier officiel à la réponseLes sources couvrent notamment les comptes locaux, les marchés publics, le budget de l’État, les subventions aux associations, les élus, les votes et le lobbying. Le registre des sources est un fichier TOML. Les téléchargements sont conservés avec leur date et leur empreinte SHA-256. Les transformations sont des fichiers SQL DuckDB ordonnés ; elles produisent une base SQLite, les fichiers téléchargeables et un manifeste de provenance. Les rapprochements s’appuient sur les identifiants des organisations et les codes géographiques. Pour les communes, les indicateurs par habitant sont comparés à la médiane d’une tranche de population. Cela fournit un repère, sans transformer un écart en jugement sur la qualité de la gestion. L’accès aux données est centralisé dans un module TypeScript, utilisé par les pages et les outils MCP. L’objectif est de garder la même définition d’un indicateur, quel que soit son point d’entrée. Le site relie chaque chiffre à sa source, à la période concernée et au code du calcul. Des limites qui font partie du résultatUne déclaration de marché public ne constitue pas une facture acquittée. Le montant publié peut couvrir plusieurs années, correspondre à un plafond ou concerner plusieurs titulaires. Les marchés, subventions et comptes budgétaires ne doivent donc pas être additionnés comme s’il s’agissait de versements comparables. Les précautions propres à chaque source sont indiquées dans la méthode et les encarts de provenance. Le pipeline réduit aussi les données personnelles avant leur publication. Les entrepreneurs individuels et les unités non diffusibles du répertoire Sirene ne sont pas affichés par leur nom ou leur numéro SIREN. Les élus et responsables publics sont présentés dans le cadre de leurs fonctions publiques. Les déclarations de patrimoine ne sont pas republiées. Exécuter et examiner les calculsLe dépôt contient les dépendances Python, les requêtes SQL et les commandes de construction. Avec uv, Node.js et les outils indiqués dans le README, la commande uv run chaque-euro run, depuis le répertoire pipeline, télécharge les sources et reconstruit les données. Les téléchargements sont mis en cache ; une reconstruction complète reste une opération volumineuse. Le code est sous AGPL-3.0. Les données calculées sont proposées sous Licence Ouverte 2.0 ; les données d’origine conservent la licence de leur producteur. Le manifeste public permet d’examiner les fichiers effectivement utilisés, leurs dates et leurs empreintes. Le site est gratuit, sans compte ni publicité, et son interface est en français. Le projet est indépendant et non partisan. Les signalements d’erreurs de calcul, de jointure ou de présentation peuvent être faits dans le dépôt public. Les erreurs présentes dans les fichiers d’origine doivent également être signalées à leur producteur. Cette présentation est proposée par l’éditeur du projet. Télécharger ce contenu au format EPUBCommentaires : voir le flux Atom ouvrir dans le navigateur |
||||||||||
|
Framasoft
|
Face au web artificialisé, Framasoft veut Réensauvager Internet 🌿 |
||||||||||
|
France 🇫🇷 Publié le mardi 17 novembre 2026 14h46 Importé le mardi 17 novembre 2026 21h03 |
Face au web domestiqué de manière autoritaire, Framasoft se donne trois ans pour proposer des outils simples, fluides et robustes, et ouvrir des espaces de lâcher-prise pour redonner à Internet son caractère… sauvage. Sous les pavés technofascistes, le web sauvage … Lire la suite | ||||||||||
|
Loxodata
|
PostgreSQL 18.7 et autres correctifs et PostgreSQL 19 en RC2 |
||||||||||
|
Bourgogne-Franche-Comté 🇫🇷 Publié le mardi 17 novembre 2026 14h30 Importé le mardi 17 novembre 2026 21h05 |
Le PGDG (PostgreSQL Global Development Group) a publié une mise à jour de toutes les versions supportées de PostgreSQL, incluant 18.7, 17.12, 16.16, 15.20 et 14.25, ainsi que la seconde Release Candidate de PostgreSQL 19. Cette publication corrige également 52 vulnérabilités de sécurité et plus de 140 bogues reportés dans les mois précédents. Plusieurs correctifs peuvent vous obliger à effectuer des opérations supplémentaires après la mise à jour. Ceux-ci sont décrits en détail ci-dessous. Reportez-vous à la section « Mise à jour » pour plus d’informations sur les opérations à effectuer après la mise à jour. Pour la liste complète des changements, se référer à la section Notes de publication. Fin du support de PostgreSQL 14Il s’agit de la dernière version supportée de PostgreSQL 14. PostgreSQL 14 a désormais atteint sa fin de vie et ne bénéficiera plus de correctifs de sécurité ni de corrections de bogues. Si vous utilisez PostgreSQL 14 dans un environnement de production, nous vous recommandons de prévoir une mise à niveau vers une version plus récente et prise en charge de PostgreSQL. Veuillez consulter notre politique de gestion des versions pour plus d’informations. Problèmes de sécuritéLes vulnérabilités suivantes ont été corrigées dans cette mise à jour. Vous trouverez plus de détails sur ces dernières et les versions concernées en cliquant sur les liens ci-dessous :
Corrections de bogues et améliorationsCette mise à jour corrige plus de 140 bogues signalés au cours des derniers mois. Les problèmes répertoriés ci-dessous concernent PostgreSQL 18. Bon nombre d’entre eux affectent également d’autres versions prises en charge de PostgreSQL.
Cette version met également à jour les fichiers de données sur les fuseaux horaires vers la version 2026f de tzdata. À compter de novembre 2026, les Territoires du Nord-Ouest du Canada (America/Inuvik) seront à l’heure UTC-06 toute l’année et le Manitoba (America/Winnipeg) à l’heure UTC-05 toute l’année. Cette version part du principe que leurs abréviations de fuseau horaire seront respectivement CST et EST (bien que cela puisse changer). Elle tient également compte du fait que Cuba restera à l’heure d’été cet hiver, et que les noms de fuseaux horaires EST5EDT, CST6CDT, MST7MDT et PST8PDT utilisent désormais leurs décalages UTC indiqués pour les anciens horodatages, au lieu de l’historique de leurs fuseaux horaires associés portant le nom d’une ville. Mise à jourToutes les versions de mise à jour de PostgreSQL sont cumulatives. Comme pour les autres versions mineures, les utilisateurs ne sont pas tenus de sauvegarder puis de restaurer leur base de données ni d’utiliser pg_upgrade pour appliquer cette mise à jour ; il suffit d’arrêter PostgreSQL et de mettre à jour ses binaires. Si vous pensez qu’un index GIN est affecté par l’un des problèmes de corruption corrigés dans cette version, vous devez le réindexer, par exemple : REINDEX INDEX nom_de_votre_index;Si vous utilisez pg_trgm, vous devez réindexer tous les index GiST qui utilisent la classe d’opérateurs gist_trgm_ops. Si vous constatez des erreurs de numéros de bloc manquants lors de la lecture d’une table, vous devez réindexer la table, ce qui réindexera également sa table TOAST, par exemple : REINDEX TABLE nom_de_votre_table;Si vous utilisez des sauvegardes incrémentales, nous vous recommandons d’effectuer une nouvelle sauvegarde complète après la mise à jour et de l’utiliser comme base pour les sauvegardes incrémentales suivantes. Si vous utilisez des tables partitionnées, la requête suivante permet de repérer les contraintes NOT NULL NO INHERIT sur les tables partitionnées : SELECT conrelid::regclass, conname FROM pg_constraint WHERE contype = 'n' AND connoinherit AND conrelid IN (SELECT oid FROM pg_class WHERE relkind = 'p');Vous pouvez supprimer les contraintes indésirables à l’aide de ALTER TABLE ... DROP CONSTRAINT .... Les contraintes que vous souhaitez conserver doivent être réparées à l’aide de la commande ALTER TABLE ... ALTER CONSTRAINT ... INHERIT, qui échouera si l’une des partitions de la table contient des valeurs NULL dans cette colonne. Si vous disposez d’index B-tree sur des colonnes de type bpchar (c’est-à-dire des colonnes déclarées comme bpchar sans longueur), vous devez les réindexer après. les colonnes déclarées char(n) ne sont pas concernées. Les utilisateurs qui ont ignoré une ou plusieurs mises à jour devront peut-être effectuer des étapes supplémentaires après la mise à jour ; veuillez consulter les notes de mise à jour des versions précédentes pour plus de détails. Pour plus d’informations, veuillez consulter notre politique de gestion des versions. Un mot sur PostgreSQL RC2Cette version marque la deuxième version candidate de PostgreSQL 19. En tant que version candidate, PostgreSQL 19 RC 2 sera pratiquement identique à la version finale de PostgreSQL 19, même si quelques corrections supplémentaires pourraient être apportées avant la sortie de PostgreSQL 19. PostgreSQL 19 RC 2 inclut également les corrections de cette mise à jour qui s’appliquent à PostgreSQL 19. La date prévue pour la sortie de PostgreSQL 19 est le 19 novembre 2026. Veuillez consulter la section « Calendrier de publication » pour plus de détails. Mise à jour vers la RC2 de PostgreSQL 19Pour mettre à jour votre version de PostgreSQL depuis une précédente version de PostgreSQL, vous pouvez utiliser la même stratégie que pour mettre à jour vers toute version majeure de PostgreSQL (par exemple avec la commande pg_upgrade ou pg_dump/pg_restore). Pour plus d’information, consultez la section mise à jour de la documentation officielle : https://www.postgresql.org/docs/19/upgrading.html Si vous utilisez pg_upgrade et que vous disposez d’index utilisant la recherche full texte, pg_trgm ou fuzzystrmatch, veuillez consulter la section « Migration vers la version 19 » des notes de mise à jour, car vous devrez peut-être les réindexer après la mise à niveau. Changements depuis la bêta 1Plusieurs corrections ont été apportées à PostgreSQL 19 suite aux remontées d’utilisateurs ayant testé la bêta 1. Dont notamment :
Pour la liste complète des corrections, veuillez consulter la page des tickets ouverts. Planning des publicationsIl s’agit de la seconde Release Candidate de la version 19. Sauf si un problème majeur nécessitant un report ou une version candidate supplémentaire est découvert, PostgreSQL 19 devrait être officiellement disponible le 19 novembre 2026. Pour plus d’information, veuillez consulter la page Beta Testing. Liens |
||||||||||
|
La quadrature du net
|
INTERNET 2027 – Soutenez La Quadrature ! |
||||||||||
|
France 🇫🇷 Publié le mardi 17 novembre 2026 12h59 Importé le mardi 17 novembre 2026 13h03 |
L’INTERNET d’aujourd’hui est très loin de ce qu’on avait imaginé. C’est un réseau livré aux appétits commerciaux, aux intérêts privés et à la surveillance. Nos activités sont scrutées, tracées de site en site, aspirées par nos… | ||||||||||
|
OMJC
|
Rencontres inspirantes Yohann KOUAM |
||||||||||
|
Hauts-de-France 🇫🇷 Publié le mardi 17 novembre 2026 12h19 Importé le mardi 17 novembre 2026 13h04 |
Venez rencontrer Yohann KOUAM, auteur-réalisateur et ancien membre de la CCJ ! |
||||||||||
|
April
|
L'April présente avec une conférence au Campus du Libre samedi 21 novembre 2026 à Lyon |
||||||||||
|
France 🇫🇷 Publié le mardi 17 novembre 2026 11h17 Importé le mardi 17 novembre 2026 13h03 |
Start: 15 Novembre 2025 - 09:00End: 15 Novembre 2025 - 17:00
 Illustration de Gee Le Campus du Libre est un événement autour du libre organisé par des personnes issues du milieu universitaire au profit de la communauté étudiante de Lyon. La prochaine édition aura lieu samedi 21 novembre à l'INSA Lyon. Au programme : ateliers, démonstrations, conférences, tables rondes, village et Install Party. L'inscription à l'évènement est gratuite, mais nécessaire. Elle peut-être faite sur place ou à l'avance sur le site de l'événement. À cette occasion, Magali Garnero alias Bookynette, présidente de l'April, et Julie Chaumard, administratrice de l'April, donneront la conférence April les 30 ans - Comment défendre le logiciel libre ?, Amphi (Rizière) de 11h à 11h30. Adresse de l'événementINSA, Campus la Doua, à la I-Factory
|
||||||||||
|
April
|
L'April présente avec un stand aux JRES, du 8 au 11 décembre 2026 à Tours |
||||||||||
|
France 🇫🇷 Publié le mardi 17 novembre 2026 10h08 Importé le mardi 17 novembre 2026 13h03 |
Start: 8 Décembre 2026 - 11:00End: 11 Décembre 2026 - 12:00
 Illustration de Gee Les Journées Réseaux de l'Enseignement et de la Recherche (JRES) sont, depuis 1995, un congrès biennal réunissant les membres de la communauté des spécialistes en informatique pour l’enseignement supérieur et la recherche en France, afin de favoriser l'échange et le transfert de compétences. La 16e édition des JRES aura lieu du 8 au 11 décembre 2026 au Palais de congrès à Tours. Le programme des présentations est disponible. Les inscriptions « congressistes » sont closes. Mais toutes les conférences seront accessibles en streaming live sur le site de la manifestation et seront également disponibles dès la fin de la semaine des JRES en VOD. À cette occasion, l'April tiendra un stand dans le village du libre aux côté des associations ALFA-Net, Deuxfleurs, Emmaüs Connect, Framasoft, Mozilla France et OpenStreetMap. |
||||||||||
|
ritimo
|
Sortir des nécrotechniques des frontières |
||||||||||
|
Île-de-France 🇫🇷 Publié le mardi 17 novembre 2026 10h00 Importé le mardi 17 novembre 2026 13h03 |
Les technologies de surveillance et de contrôle des migrations décident de qui vit et qui meurt. Or les débats sur les politiques technologiques de surveillance et de contrôle des frontières n'abordent jamais la réalité des décès causés par ces nécrotechniques. Notes de lecture sur le dernier ouvrage de l'avocate Petra Molnar. - Articles et traductions / article, veille internationale, surveillance de masse, politique migratoire, réseaux sociaux, technologies de l'information et de la communication (TIC), migration, frontière, racisme, colonisation, désinformation |
||||||||||
|
itopie
|
Apéro des donatrices et donateurs |
||||||||||
|
Genève 🇨🇭 Publié le mardi 17 novembre 2026 09h50 Importé le mardi 17 novembre 2026 13h04 |
Apéro des donatrices et donateurs est issu du site itopie informatique. |
||||||||||
|
LinuxFr
|
Revue de presse de l’April pour la semaine 46 de l’année 2026 |
||||||||||
|
Internet Publié le mardi 17 novembre 2026 08h54 Importé le mardi 17 novembre 2026 13h03 |
Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April.
[Le Monde Informatique] Nvidia: Hugging Face défend l'IA open source après le départ de Jensen Huang✍ Mohamed Ali Souissi, le vendredi 13 novembre 2026. Le départ de Jensen Huang de la direction de Nvidia fait réagir Clément Delangue, cofondateur français et directeur général de Hugging Face. Alors que le fabricant américain doit racheter la plateforme de modèles d’intelligence artificielle pour 12,93 milliards de dollars, l’entrepreneur réaffirme son engagement en faveur de l’IA open source. Cette prise de position intervient dans un contexte d’incertitude sur la stratégie de Nvidia, dont le dirigeant historique défendait activement les modèles ouverts. Et aussi: [l'Humanité.fr] Panne mondiale chez Microsoft: cette «dépossession d'un outil vital» remet sur la table la dépendance aux géants du numérique (€)✍ Tom Demars-Granja, le vendredi 13 novembre 2026. En une panne chez Microsoft, entre jeudi 12 et vendredi 13 novembre, plusieurs millions d’utilisateurs, dont des ambassadeurs et travailleurs, se sont retrouvés sans accès à leurs courriels. Un énième exemple du poids considérable que représentent quelques entreprises privées à l’échelle mondiale. Entretien avec Étienne Gonnu, chargé de plaidoyer pour l’Association pour la promotion du logiciel libre. [Azure Informatique] Informatique des mairies: marchés, éditeurs, MicrosoftLe jeudi 12 novembre 2026. Informatique des mairies: marchés à offre unique, éditeurs de logiciels, Microsoft via l’UGAP, LibreOffice et logiciel libre, cybersécurité. Notre enquête. [clubic.com] Les CAF de France passent à Linux, mais pas au logiciel libre pour autant!✍ Alexandre Boero, le jeudi 12 novembre 2026. La Caisse nationale des Allocations familiales (CNAF) déploie 2 400 ordinateurs en libre-service sous Linux dans les CAF. Le système retenu, celui de l’éditeur IGEL, interroge toutefois sur la souveraineté numérique revendiquée par l’organisme public. [L'Express.fr] Open source, cette idée folle qui a révolutionné la manière de créer de la richesse (€)✍ Anne Cagan, le jeudi 12 novembre 2026. Tech. L’économie n’est pas un jeu à somme nulle. L’accélération permise par les logiciels libres dans le monde numérique, et aujourd’hui dans l’IA, en est le meilleur exemple. [Next] Sites d'infos générés par IA: Wikimédia et Next s'allient pour protéger l'encyclopédie✍ Jean-Marc Manach, le jeudi 12 novembre 2026. Wikipédia a identifié plus de 30 000 références et notes de bas de pages émanant de 2 187 sites d’infos identifiés par Next comme étant «en tout ou partie» voire «massivement» générés par IA, soit plus de 10 % des près de 20 000 sites GenAI figurant dans notre base de données. Ce pourquoi Wikimédia et Next annoncent un partenariat, afin de nettoyer l’encyclopédie. [Numerama] «On peut simplement le tenir pour acquis»: Linus Torvalds renonce à signaler les correctifs dus à l'IA dans Linux✍ Amine Baba Aissa, le lundi 9 novembre 2026. Le créateur de Linux considère désormais comme une évidence que l’IA est à l’origine d’une grande partie des corrections apportées au noyau. Il a aussi relayé un premier signe d’accalmie, qui ne concerne pour l’instant qu’un seul sous-système. «Oui, une grande partie de tout cela découle de corrections liées à l’IA, Et aussi: Télécharger ce contenu au format EPUBCommentaires : voir le flux Atom ouvrir dans le navigateur |
||||||||||
|
LOV
|
Épisode 1 : un filtre HEPA pour l’atelier, conçu avec Claude |
||||||||||
|
Auvergne-Rhône-Alpes 🇫🇷 Publié le lundi 16 novembre 2026 23h45 Importé le mardi 17 novembre 2026 05h03 |
Au labo, la scie et la ponceuse font de la poussière fine, et notre aspirateur d’atelier Parkside ne la retient pas toute. Le cyclone en amont attrape les copeaux, mais la poussière fine passe. Nous avons donc décidé d’ajouter un étage de filtration HEPA entre le cyclone et l’aspirateur. Dans ce premier épisode, on raconte … Continuer la lecture de « Épisode 1 : un filtre HEPA pour l’atelier, conçu avec Claude » L’article Épisode 1 : un filtre HEPA pour l’atelier, conçu avec Claude est apparu en premier sur LABORATOIRE OUVERT VILLEURBANNAIS. |
||||||||||
|
April
|
La Cour des comptes appelle à des orientations plus affirmées en matière d’outils bureautiques et collaboratifs en privilégiant le logiciel libre |
||||||||||
|
France 🇫🇷 Publié le lundi 16 novembre 2026 17h50 Importé le mardi 17 novembre 2026 21h04 |
En septembre 2024, la Cour des comptes avait conduit une consultation publique afin de permettre à celles et ceux qui le souhaitaient de proposer des thèmes nouveaux sur lesquels l'institution pourrait exercer sa mission de contrôle de l'action publique. Dans ce cadre, elle avait notamment retenu la proposition portant sur « le coût des prestations et de licence des outils bureautiques et collaboratifs ». La Cour a rendu son rapport sur ce thème en octobre 2026. Dans la continuité de ses positions passées, elle appelle à des orientations plus affirmées en matière d’outils bureautiques et collaboratifs, en privilégiant le logiciel libre. Lire le rapport de la Cour des comptes Lors de la consultation conduite en 2024, l'April avait proposé « l'évaluation des dépenses logicielles de l'État et des administrations centrales »1. Cette proposition était arrivée en 7e position des propositions les plus soutenues de la consultation. La Cour des comptes a retenu une autre proposition, allant dans le même sens, sur un périmètre plus spécifique et peut-être plus directement opérationnel : les outils bureautiques et collaboratifs2 . Comme nous le relevions au moment de l'annonce de ce choix par la Cour des comptes3, il s'agit d'un aspect important de la dépendance à certains gros éditeurs de logiciels privateurs, Microsoft en tête, et de l'inertie des administrations. En atteste, par exemple, la dérogation accordée au ministère du Travail pour l'utilisation des services « cloud » de Microsoft, sujet sur lequel revient d'ailleurs, et à juste titre, le nouveau rapport de l'institution publié le 22 octobre 2026. Un rapport qui offre une précieuse évaluation chiffrée de la situation, renouvelle le constat de l'intérêt d'une bascule vers le logiciel libre en soulignant sa faisabilité opérationnelle, et qui rappelle le besoin d'une stratégie coordonnée en la matière au niveau interministériel. Des chiffres éclairantsLa Cour des comptes rappelle, en préalable des évaluations des coûts, que « l'État a une connaissance imparfaite et parcellaire de ses propres dépenses numériques » et qu'ainsi il ne lui est « pas possible d’identifier directement et de manière fiable la part de ces dépenses qui est consacrée aux seuls outils bureautiques et collaboratifs ». Malgré cela, le rapport favorise une meilleure compréhension des usages et des dépendances en matière de bureautique au sein de l'État. La Cour établit ainsi à 860 000 le nombre de postes de travail au sein des administrations centrales et services déconcentrés des ministères, pour un coût total d'environ 100 millions d'euros en 2025 pour les outils bureautiques et collaboratifs. Elle précise que si « ce montant est modeste par rapport au budget numérique total de l’État évalué à 5,5 milliard d'euros [il est] toutefois en forte progression sur les cinq dernières années (+ 50 %), notamment du fait de la dynamique des dépenses en licences logicielles ». Elle relève également que, sur ce total, 61 millions d'euros étaient consacrés aux frais de licences logicielles, « dont les quatre cinquièmes en faveur de Microsoft, sans compter les autres logiciels tels que le système d’exploitation Windows ». La Cour dresse également le constat d'une très grande variation des coûts en fonction des choix technologiques des administrations et souligne la pertinence économique du logiciel libre. Ainsi, sur une moyenne globale de 87 euros par poste de travail et par an, le ministère de l'Intérieur, incluant la Gendarmerie nationale avec sa politique fondée sur le logiciel libre, afficherait un coût moyen de 20 euros par poste. À l'opposé, le ministère de la Culture, fortement dépendant aux solutions Microsoft, atteindrait, quant à lui, 378 euros par poste. « Le modèle des les logiciel libre est un gage d’indépendance des administrations publiques. Il est également économiquement plus vertueux. En se fondant sur les dépenses constatées au ministère de l’Économie et des Finances et au ministère de l’Intérieur, la Cour évalue entre 30 M€ et 65 M€ par an les économies qui pourraient résulter, pour l’ensemble des ministères, d’une utilisation plus systématique de logiciels libres bureautiques. on-premises ».Un enjeu d'autonomie technologiqueCe rapport, bien que centré sur les outils bureautiques et collaboratifs, s'inscrit dans une continuité de travaux démontrant les risques attachés aux dépendances technologiques – en particulier à des multinationales étrangères –, et le levier d'autonomie stratégique que représente le logiciel libre. Qu'il s'agisse de ses propres travaux, notamment lorsqu'elle appelait, déjà en 2018, à amplifier une stratégie logiciel libre au sein de l'État4, ou de rapports parlementaires comme celui de 2024, du Sénat, sur la commande publique5 ou celui de l'Assemblée nationale, de 2026, sur les vulnérabilités et dépendances 6, ce sont autant de productions institutionnelles auxquelles ne manque pas de se référer le présent rapport. Cette perspective s'illustre particulièrement bien par la critique de l'offre Bleu, un montage contractuel et technologique ayant pour objectif de proposer des solutions basées sur les technologies Microsoft en respectant les obligations en termes de sécurité et de souveraineté des données. « Le ministère [de la Culture] dit attendre que l’infrastructure et l’offre de services Bleu soient qualifiées SecNumCloud pour déployer cette plateforme auprès de l’ensemble de ses agents. Il n’envisage pas d’autres scénarios à ce stade, alors même que cela reviendrait à maintenir une dépendance durable à l’égard d’un éditeur extra-européen. La Cour considère qu’une autre voie, basée sur des logiciels libres, doit être examinée. »Le passage au Libre constitue une perspective réalisteSi la Cour des comptes ne minimise pas qu'« une migration vers des suites bureautiques libres nécessiterait un temps d’adaptation technique [et] humaine », elle considère « qu'elle demeure néanmoins une perspective réaliste ». Que ce soit au sujet de la bureautique ou des outils collaboratifs, le rapport souligne ainsi utilement le caractère déterminant des usages. La Cour des comptes prend soin de démontrer que l'intérêt économique et stratégique du logiciel libre se justifie aussi dans la réalité d'une offre correspondant aux besoins des administrations. Réalité qui s'incarne notamment dans LaSuite, développée par la DINUM (Direction interministérielle du Numérique), un ensemble d'outils logiciels, libres, à disposition des agents publics de l'État. « LaSuite concrétise une ambition ancienne de doter les services de l’État d’outils bureautiques et collaboratifs interministériels performants et souverains. Bien que cette idée ait mis du temps à prendre forme, elle constitue aujourd’hui une réalité opérationnelle. »Le rapport contribue, dans la même logique, à battre en brèche l'argument – commode – de la résistance des agents publics face aux logiciels libres. Si l'accompagnement au changement reste une nécessité – quel que soit l'outil –, les enquêtes conduites par l'institution pointent une équivalence du « niveau de satisfaction » des agents dans les ministères, y compris ceux où la suite LibreOffice est largement répandue. Passer au logiciel libre serait ainsi moins cher, source d'indépendance et possible opérationnellement. Reste donc à mettre en œuvre une telle transition là où elle est nécessaire. À ce titre, le rapport préconise d'ailleurs, pour les ministères concernés, de planifier cette migration à horizon de trois ou quatre ans – durée habituelle des accords entre administrations et éditeurs de logiciels –, « dont il conviendrait de mesurer d’ores et déjà l’ampleur par une étude poussée dans chacun des ministères ». La Cour des comptes se réfère sur ce point à la commission d'enquête de l'Assemblée nationale de 2026, précitée, et à sa proposition de « rendre obligatoire l’open source dans les marchés publics des administrations et des opérateurs de l’État, des entreprises publiques et des sociétés concessionnaires d’un service public d’ici le 1er janvier 2030 » Une telle planification devrait, pour faire sens, s'inscrire dans une stratégie globale et coordonnée au niveau de l'ensemble des ministères. « L’environnement numérique des agents devrait reposer sur des orientations stratégiques précises en matière d’outils bureautiques et collaboratifs. La recherche d’une cohérence d’ensemble nécessite une coordination renforcée avec les acteurs ministériels ainsi qu’un dialogue structuré avec les partenaires industriels du secteur numérique. Cette dynamique doit s’accompagner d’une volonté de transformation des usages qui privilégie l’intégration progressive de solutions issues du logiciel libre pour garantir une plus grande autonomie technologique. »Besoin d'une stratégie coordonnée à l'interministérielEn octobre 2025, dans un rapport sur la souveraineté des systèmes d'information civils de l'État, la Cour des comptes faisait déjà le constat du besoin d'une stratégie politique interministérielle en lieu et place d'un mouvement qu'elle qualifiait d'« en ordre dispersé »7. Elle exprimait notamment des réserves sur certaines orientations autour du développement de LaSuite par la DINUM. Le présent rapport souligne une plus grande maturité des outils développés et des usages plus répandus au sein des ministères, notamment « dans une démarche de souveraineté et une logique vertueuse de mutualisation ». LaSuite apparaît même être au cœur des recommandations de la Cour des comptes, qui appelle à davantage s'appuyer sur les entreprises du numérique ayant une expertise en matière de logiciels libres et à une coordination stratégique au niveau interministériel. La Cour des comptes recommande, dans cette perspective, une association plus étroite des ministères à la feuille de route et au suivi du développement de LaSuite. Une gouvernance partagée qui « pourra inclure également les enjeux autour des logiciels bureautiques, jusqu’ici maintenus dans le giron de chaque administration ». Parallèlement à cela, prenant notamment exemple sur la démarche ZendDiS conduite en Allemagne, elle appelle à une coordination plus étroite avec les écosystèmes du logiciel libre. C'est aussi la conviction de l'April qu'une politique ambitieuse en matière de logiciel libre passe par le soutien aux communautés et tissus économiques qui les font vivre, notamment par de l'investissement via une politique de commande publique coordonnée. Recommandations de la Cour des comptes 1. Associer plus fortement, dès 2027, les ministères à la conception de la feuille de route de LaSuite et à sa gouvernance interministérielle (Premier ministre). 2. Dès 2027, intégrer les outils bureautiques et collaboratifs dans le périmètre de la gouvernance interministérielle pilotée par la DINUM (Premier ministre). 3. Faire évoluer, dès 2027, le modèle de développement de LaSuite pour s’appuyer davantage sur des entreprises du numérique qui disposent d’une expertise en matière de logiciels libres (Premier ministre). 4. Engager, dès 2027, la convergence vers des outils bureautiques et collaboratifs interministériels libres en mode cloud et prévoir un plan pluriannuel de migration, sur trois à quatre années au maximum, orientant les stratégies numériques des ministères et de leurs opérateurs (Premier ministre). Il n'y a plus qu'à ?La Cour des comptes, rapport après rapport, appelle à une stratégie coordonnée vers un usage privilégié du logiciel libre. En apportant de nouveaux éléments chiffrés, en insistant sur la réalité opérationnelle d'un passage au Libre à l'échelle de l'ensemble des ministères, ce nouveau rapport, sur un périmètre d'apparence plus restreint – les outils bureautiques et collaboratifs –, s’inscrit pleinement dans cette position. La conclusion semble s'imposer d'elle même : s'il est possible et souhaitable de donner la priorité au logiciel libre, l'ambition politique qui permettra de la mettre réellement en œuvre fait encore défaut.
|
||||||||||
|
AukFood
|
Dimensionner des serveurs Nextcloud : simuler des utilisateurs Talk et Office |
||||||||||
|
Pays de la Loire 🇫🇷 Publié le lundi 16 novembre 2026 17h12 Importé le lundi 16 novembre 2026 21h04 |
Nextcloud propose une alternative open source et souveraine aux suites collaboratives : le logiciel se déploie sur des serveurs que l’on maîtrise, chez soi ou chez un hébergeur choisi, plutôt que d’en dépendre uniquement sous forme de service distant. Une installation Nextcloud se dimensionne, surtout pour deux usages exigeants qui vont souvent de pair : […] L’article Dimensionner des serveurs Nextcloud : simuler des utilisateurs Talk et Office est apparu en premier sur Aukfood. |
||||||||||
|
Unbee
|
Install-party à la médiathèque de Podensac |
||||||||||
|
Nouvelle-Aquitaine 🇫🇷 Publié le lundi 16 novembre 2026 15h44 Importé le lundi 16 novembre 2026 21h04 |
Le 12 décembre, Convergence Garonne organise une découverte de Linux et des logiciels libres à la médiathèque intercommunale de Podensac.Unbee a été sollicité pour y intervenir et organiser une install-party. Si vous souhaitez y participer et installer Linux sur votre ordinateur apportez-le.Après notre intervention vous repartirez avec un PC opérationnel, plus rapide et enrichi de […] | ||||||||||
|
April
|
Soirée francilienne pour fêter les 30 ans de l'April mardi 24 novembre 2026 à Malakoff |
||||||||||
|
France 🇫🇷 Publié le lundi 16 novembre 2026 15h20 Importé le lundi 16 novembre 2026 21h04 |
Start: 24 Novembre 2026 - 19:00End: 24 Novembre 2026 - 23:00
 Illustration de Gee L'April fête ses 30 ans d'existence cette année ! Plusieurs évènements vont être organisés. La soirée de célébration francilienne aura lieu mardi 24 novembre 2026 au café de la coopérative La Tréso à Malakoff. Avec notamment une surprise musicale :) La jauge du lieu étant limitée, pour des raisons de sécurité l'accès se fera uniquement sur inscription. S'inscrire sur la liste d'attente pour la soirée 30 ans de l'April à MalakoffL'annonce de la soirée a déjà été faite auprès des membres et partenaires, et la jauge a déjà été atteinte. Il est cependant possible de nous contacter pour vous inscrire sur la liste d'attente (il y aura sans doute des désistements). Pour cela, il suffit d'envoyer un courriel à support-anniv AT april POINT org. Informations pratiques
RestaurationNous aurons le plaisir d'offrir aux personnes inscrites un grignotage salé végétarien. Le bar de La Tréso sera ouvert, il propose des prix doux (notre situation financière actuelle nous empêche hélas de prendre en charge les boissons). Pour le dessert, nous lançons un appel à contribution ! Si vous en avez la possibilité, ramenez un cookie et offrez-le à une autre personne, ainsi que sa recette :) Code de conduiteEn tant qu’événement organisé par l'April, le code de conduite de l'April s'applique. Informations d'accessibilitéL'accès pour les personnes à mobilité réduite se fait par une autre entrée que l'entrée principale. Contactez-nous par courriel à support-anniv AT april POINT org pour recevoir les instructions pour l'accès PMR. Au plaisir de célébrer ensemble les 30 ans de l'April ! |
||||||||||
|
April
|
Anniversaire de l'April : 30 ans à Lyon avec l'ALDIL |
||||||||||
|
France 🇫🇷 Publié le lundi 16 novembre 2026 14h12 Importé le lundi 16 novembre 2026 21h04 |
Start: 19 Novembre 2026 - 19:00End: 19 Novembre 2026 - 21:00
Illustration de Gee
L'April fête ses 30 ans d'existence cette année. Plusieurs évènements vont être organisés. Jeudi 19 novembre 2026, c'est l'ALDIL qui nous fait le plaisir de nous recevoir. Ce GULL (Groupe d'Utilisateurices de Logiciels Libres) se situe à Lyon. Ce sera dans le cadre du « Jeudi du Libre – Choisir son Linux + 30 ans April ».
En fin de séance, ce sera l’occasion d’évoquer les 30 ans de l’April, qui sera représentée par Julie Chaumard, administratrice de l'April et membre aussi de l'équipe Libre à vous ! (notre émission de radio). |
||||||||||
|
April
|
Revue de presse de l’April pour la semaine 46 de l’année 2026 |
||||||||||
|
France 🇫🇷 Publié le lundi 16 novembre 2026 13h16 Importé le lundi 16 novembre 2026 21h04 |
Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April.
[Le Monde Informatique] Nvidia: Hugging Face défend l'IA open source après le départ de Jensen Huang✍ Mohamed Ali Souissi, le vendredi 13 novembre 2026. Le départ de Jensen Huang de la direction de Nvidia fait réagir Clément Delangue, cofondateur français et directeur général de Hugging Face. Alors que le fabricant américain doit racheter la plateforme de modèles d’intelligence artificielle pour 12,93 milliards de dollars, l’entrepreneur réaffirme son engagement en faveur de l’IA open source. Cette prise de position intervient dans un contexte d’incertitude sur la stratégie de Nvidia, dont le dirigeant historique défendait activement les modèles ouverts. Et aussi:[l'Humanité.fr] Panne mondiale chez Microsoft: cette «dépossession d'un outil vital» remet sur la table la dépendance aux géants du numérique (€)✍ Tom Demars-Granja, le vendredi 13 novembre 2026. En une panne chez Microsoft, entre jeudi 12 et vendredi 13 novembre, plusieurs millions d’utilisateurs, dont des ambassadeurs et travailleurs, se sont retrouvés sans accès à leurs courriels. Un énième exemple du poids considérable que représentent quelques entreprises privées à l’échelle mondiale. Entretien avec Étienne Gonnu, chargé de plaidoyer pour l’Association pour la promotion du logiciel libre. [Azure Informatique] Informatique des mairies: marchés, éditeurs, MicrosoftLe jeudi 12 novembre 2026. Informatique des mairies: marchés à offre unique, éditeurs de logiciels, Microsoft via l’UGAP, LibreOffice et logiciel libre, cybersécurité. Notre enquête. [clubic.com] Les CAF de France passent à Linux, mais pas au logiciel libre pour autant!✍ Alexandre Boero, le jeudi 12 novembre 2026. La Caisse nationale des Allocations familiales (CNAF) déploie 2 400 ordinateurs en libre-service sous Linux dans les CAF. Le système retenu, celui de l’éditeur IGEL, interroge toutefois sur la souveraineté numérique revendiquée par l’organisme public. [L'Express.fr] Open source, cette idée folle qui a révolutionné la manière de créer de la richesse (€)✍ Anne Cagan, le jeudi 12 novembre 2026. Tech. L’économie n’est pas un jeu à somme nulle. L’accélération permise par les logiciels libres dans le monde numérique, et aujourd’hui dans l’IA, en est le meilleur exemple. [Next] Sites d'infos générés par IA: Wikimédia et Next s'allient pour protéger l'encyclopédie✍ Jean-Marc Manach, le jeudi 12 novembre 2026. Wikipédia a identifié plus de 30 000 références et notes de bas de pages émanant de 2 187 sites d’infos identifiés par Next comme étant «en tout ou partie» voire «massivement» générés par IA, soit plus de 10 % des près de 20 000 sites GenAI figurant dans notre base de données. Ce pourquoi Wikimédia et Next annoncent un partenariat, afin de nettoyer l’encyclopédie. [Numerama] «On peut simplement le tenir pour acquis»: Linus Torvalds renonce à signaler les correctifs dus à l'IA dans Linux✍ Amine Baba Aissa, le lundi 9 novembre 2026. Le créateur de Linux considère désormais comme une évidence que l’IA est à l’origine d’une grande partie des corrections apportées au noyau. Il a aussi relayé un premier signe d’accalmie, qui ne concerne pour l’instant qu’un seul sous-système. «Oui, une grande partie de tout cela découle de corrections liées à l’IA, Et aussi: |
||||||||||
|
Commission Open Source de Telecom Valley
|
8 février 2027 – Meetup UX / CX Telecom Valley |
||||||||||
|
Provence-Alpes-Côte d'Azur 🇫🇷 Publié le lundi 16 novembre 2026 10h48 Importé le lundi 16 novembre 2026 13h04 |
L’article 8 février 2027 – Meetup UX / CX Telecom Valley est apparu en premier sur Telecom Valley. |
||||||||||
|
LinuxFr
|
📰 Revue de presse — novembre 2026 |
||||||||||
|
Internet Publié le lundi 16 novembre 2026 10h35 Importé le lundi 16 novembre 2026 13h03 |
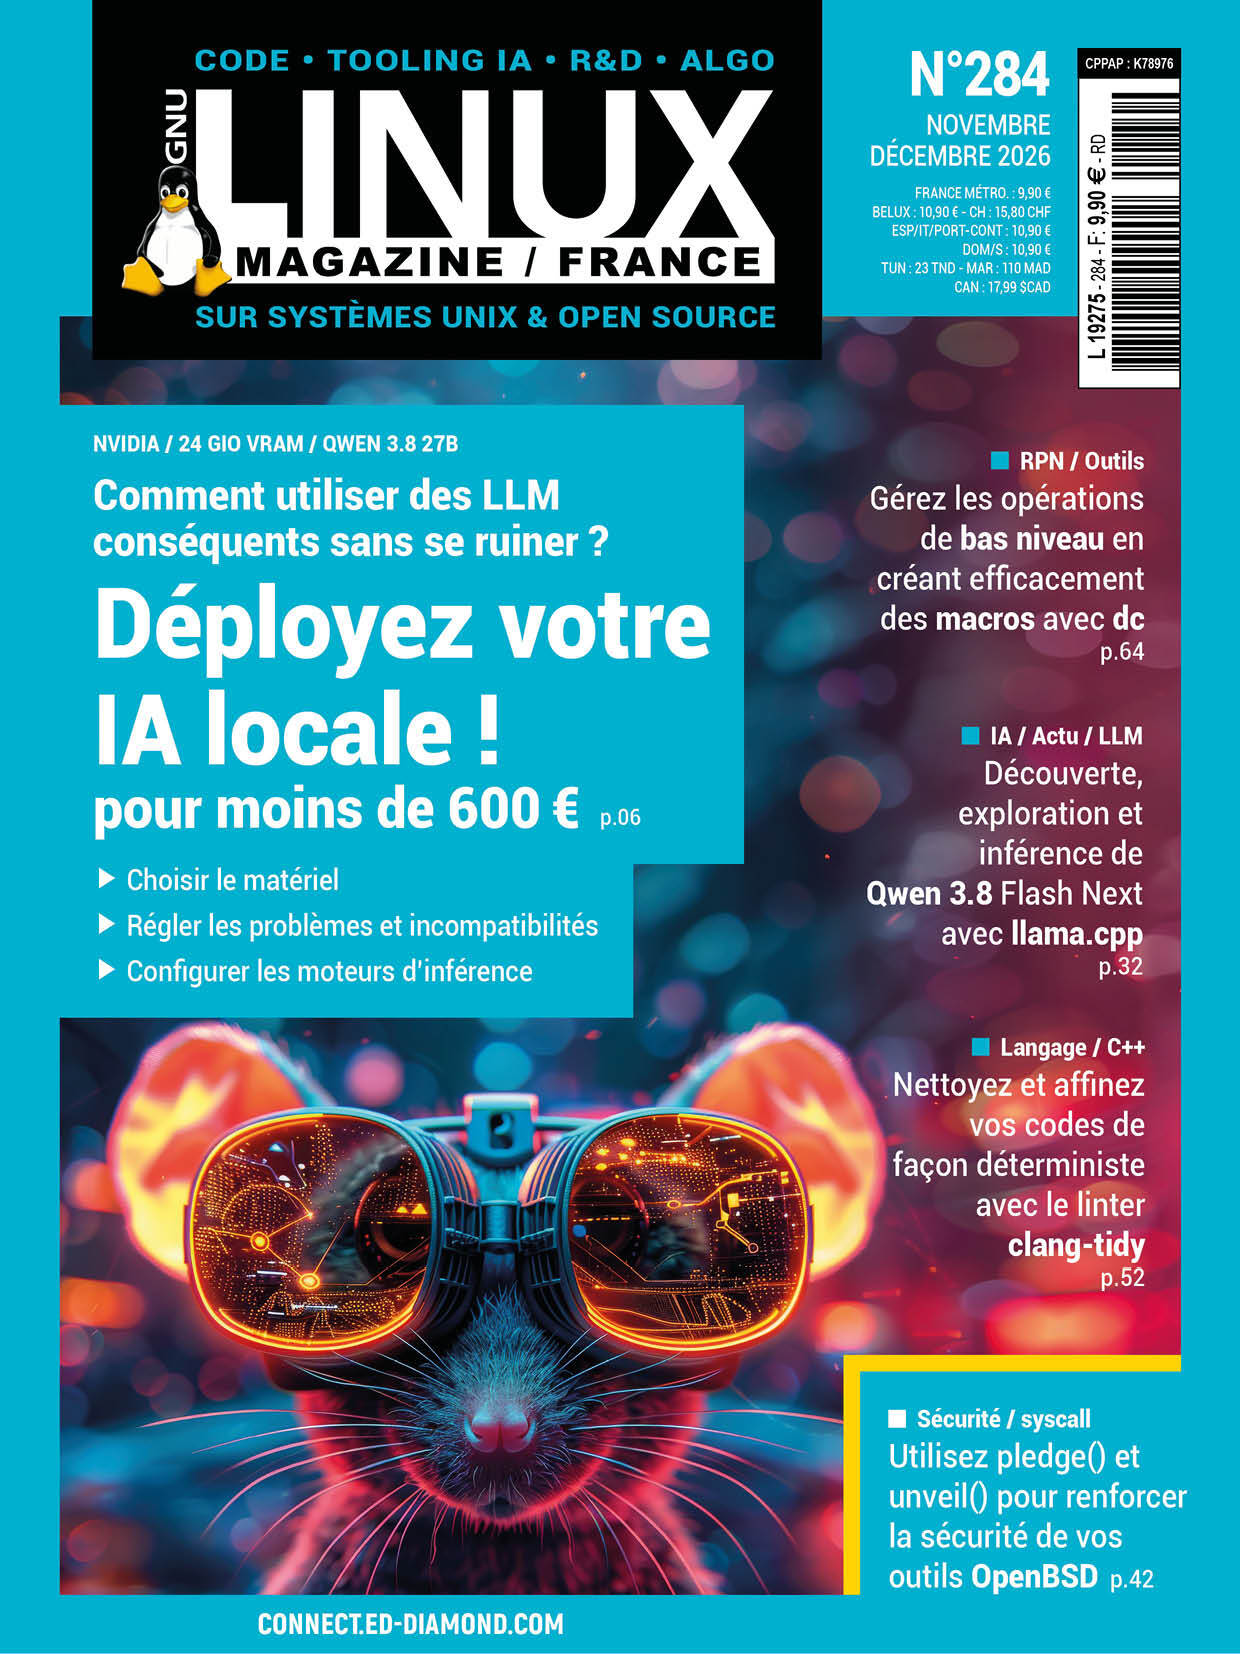
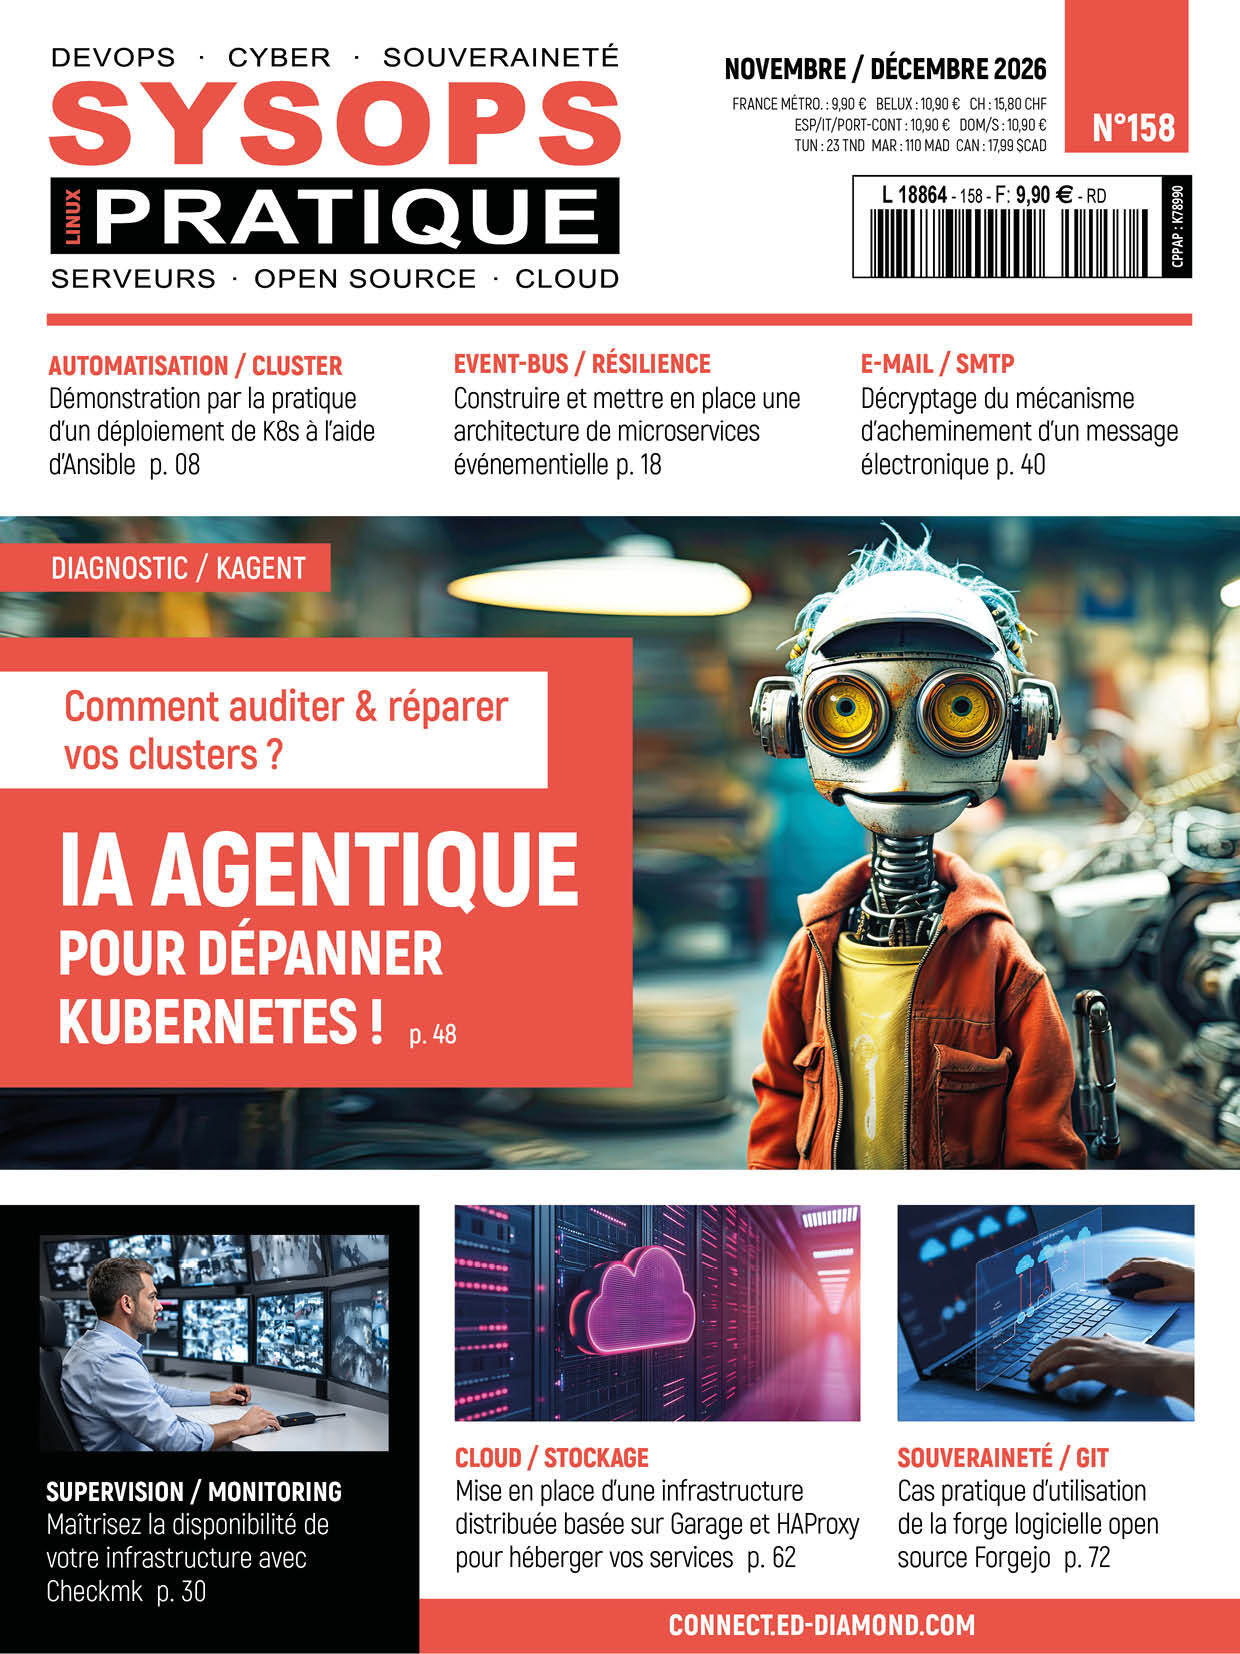
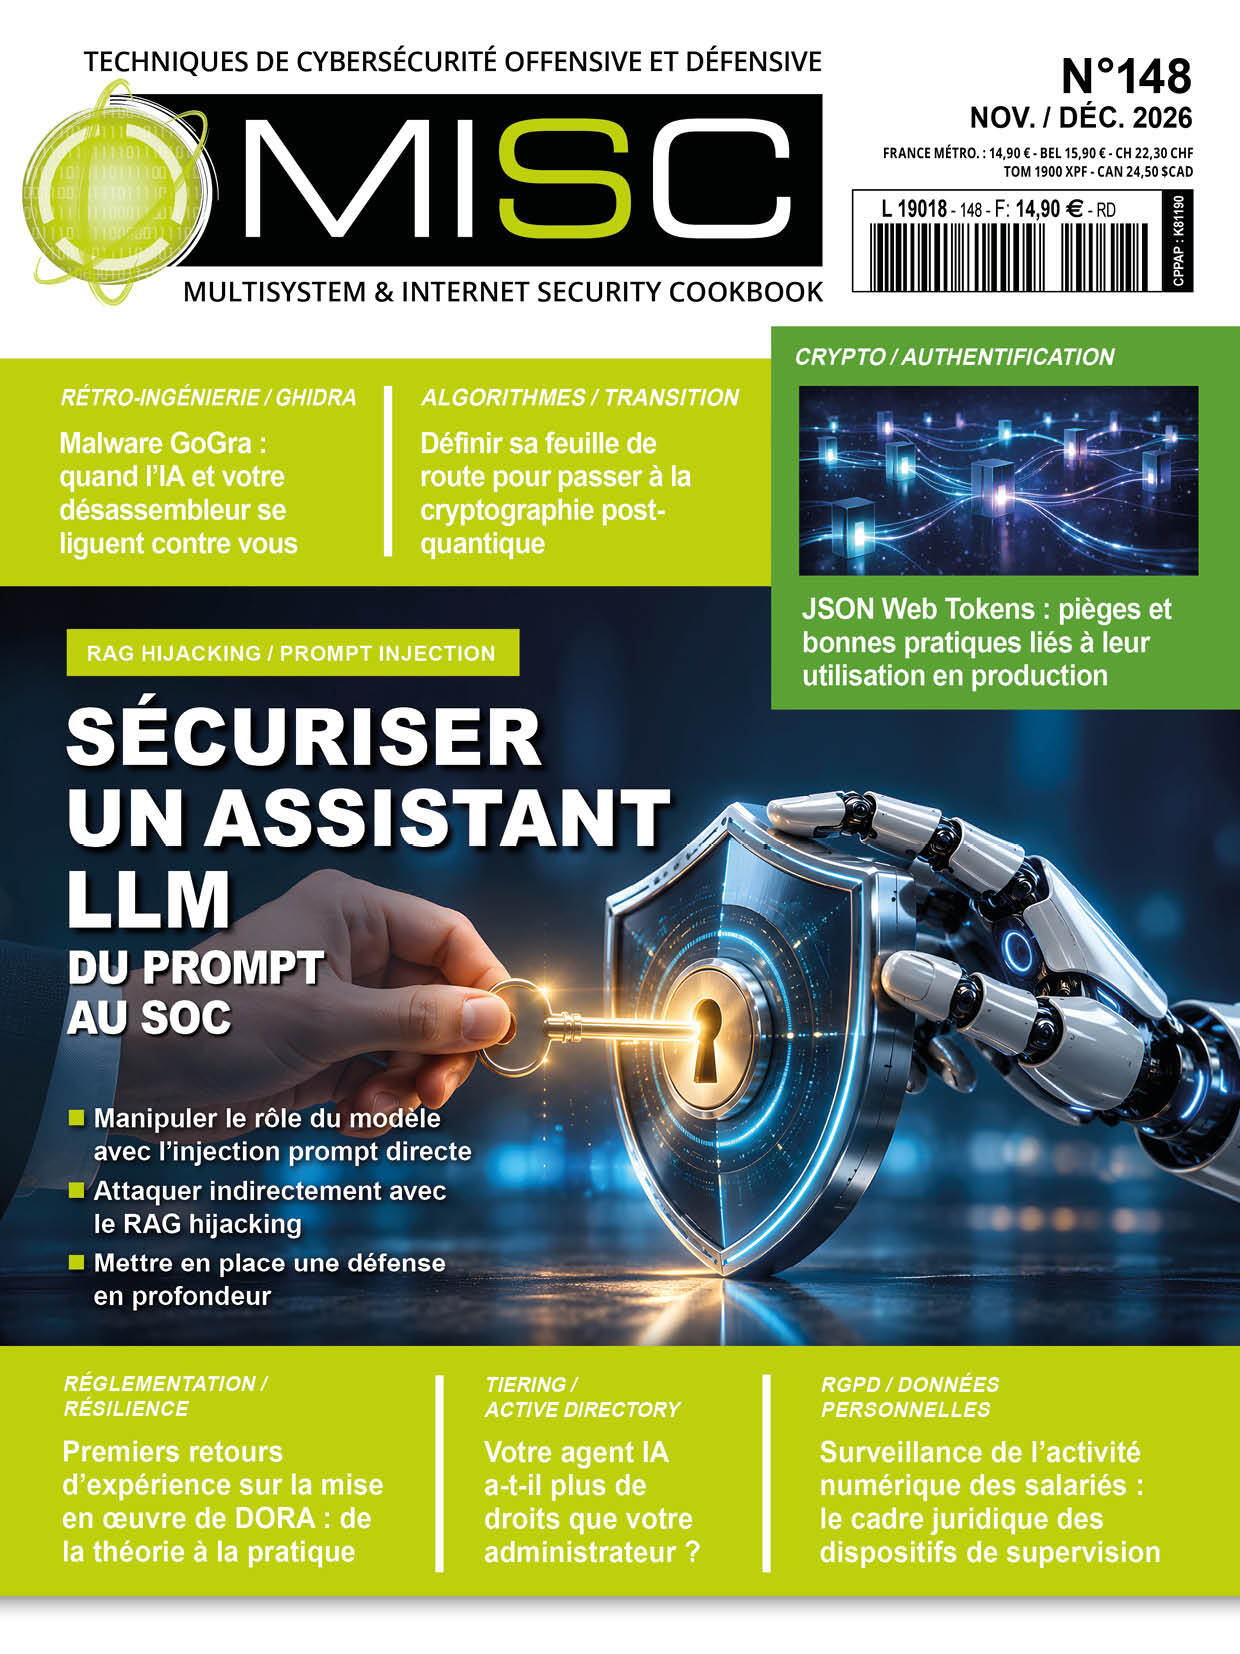
La fin de l’année pointe le bout de son nez et voici donc la dernière édition 2026 de notre petit panorama, forcément subjectif et parti{e,a}l, de la presse papier (et en ligne) disponible en cette fin d’automne.
Voici donc les nouveautés des éditions Diamond sorties en novembre et disponibles jusqu’à fin décembre, peu ou prou.
Enfin, la cohorte des {Reference, Optimum, Inside} Linux est aussi disponible. Nous ne sommes pas fan, mais ça peut en intéresser certains icitte (pas sûr…). Sinon, petit plaisir même pas coupable et même pas vraiment sur le libre ou l’open source : Canard PC Jeux de plateau - hors-série n°20. Son dossier traite de la folle histoire des jeux interdits (ou quand les joueurs devaient se cacher pour jouer). Comme le dossier précédent sur la triche, c’est toujours très intéressant. Bonnes lectures !
Les sommaires des numéros de novembre 2026
GNU/Linux Magazine numéro 284Au sommaire de ce numéro de novembre — décembre 2026 :
SysOps Pratique numéro 158 (ex Linux Pratique)Au sommaire de ce numéro de novembre — décembre 2026 :
MISC Magazine numéro 148Au sommaire de ce numéro de novembre — décembre 2026 :
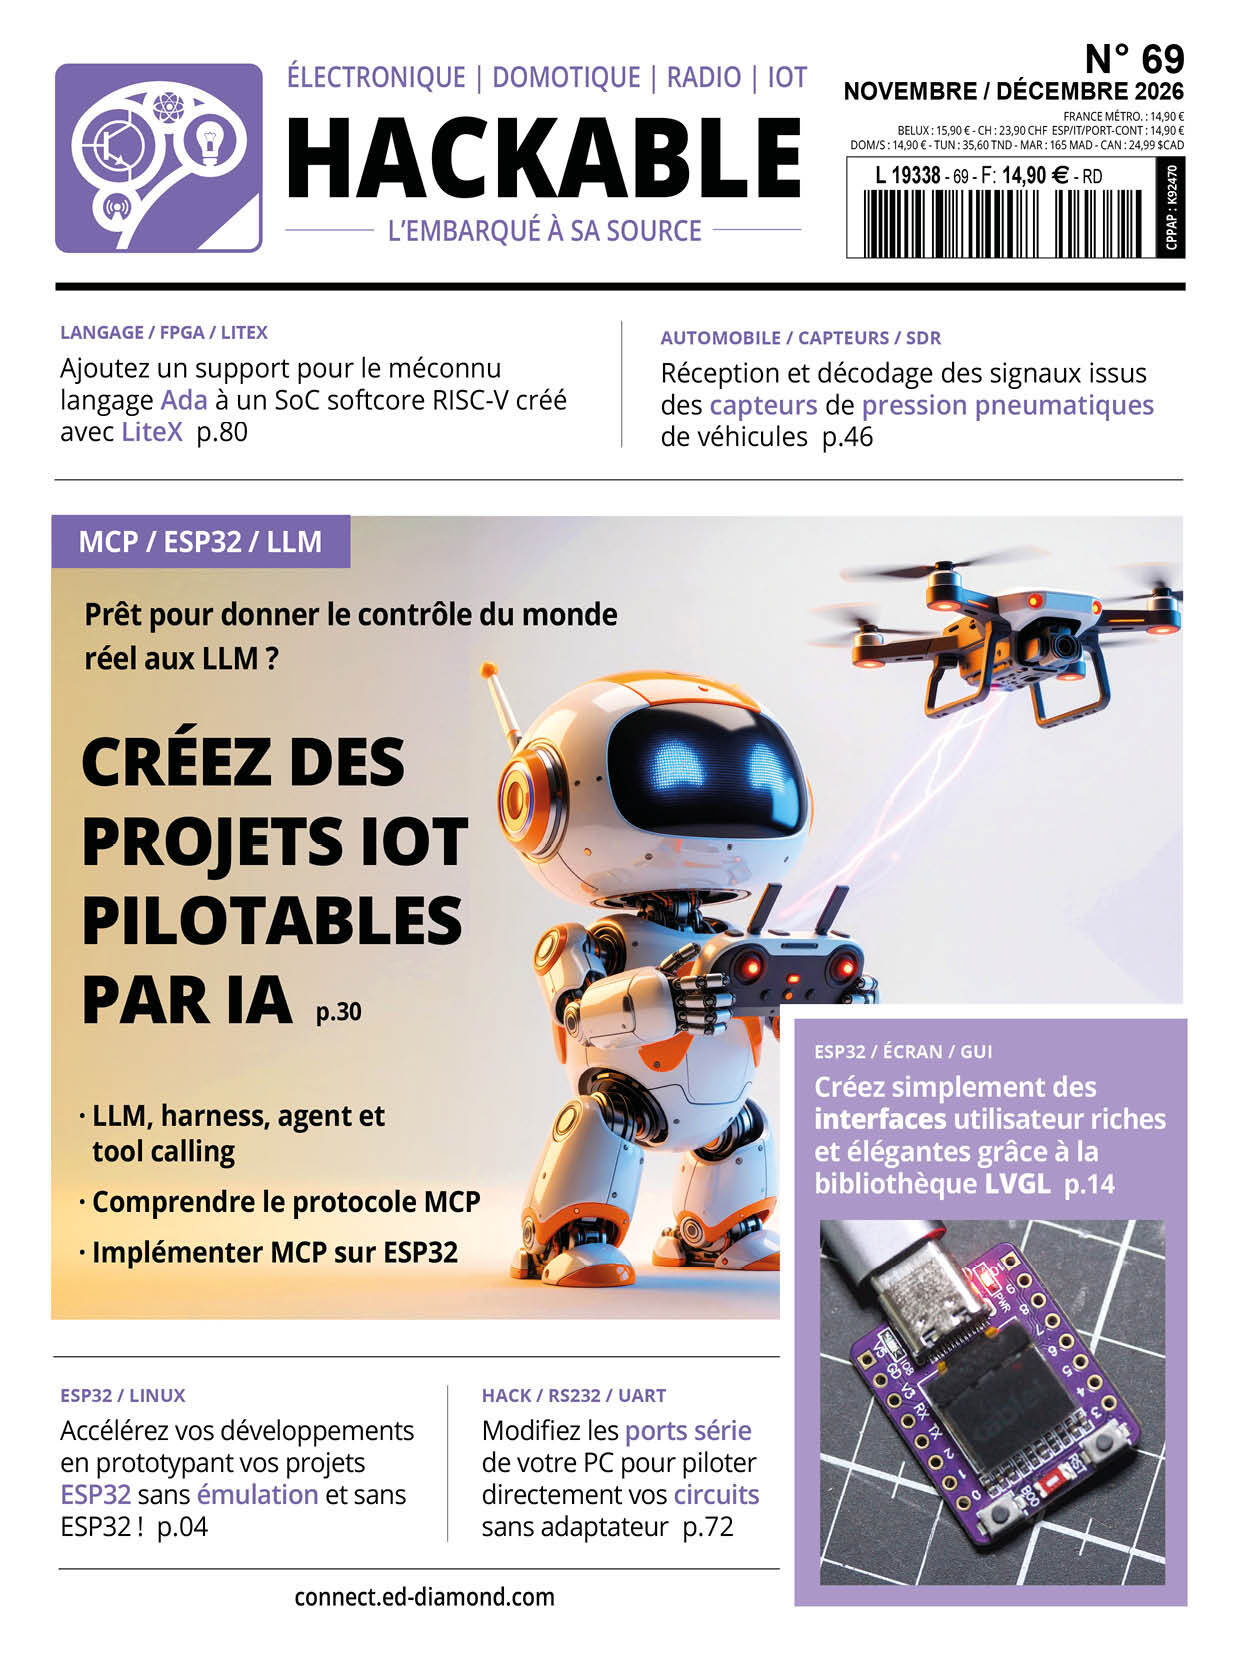
Hackable numéro 69Au sommaire de ce numéro de novembre — décembre 2026 :
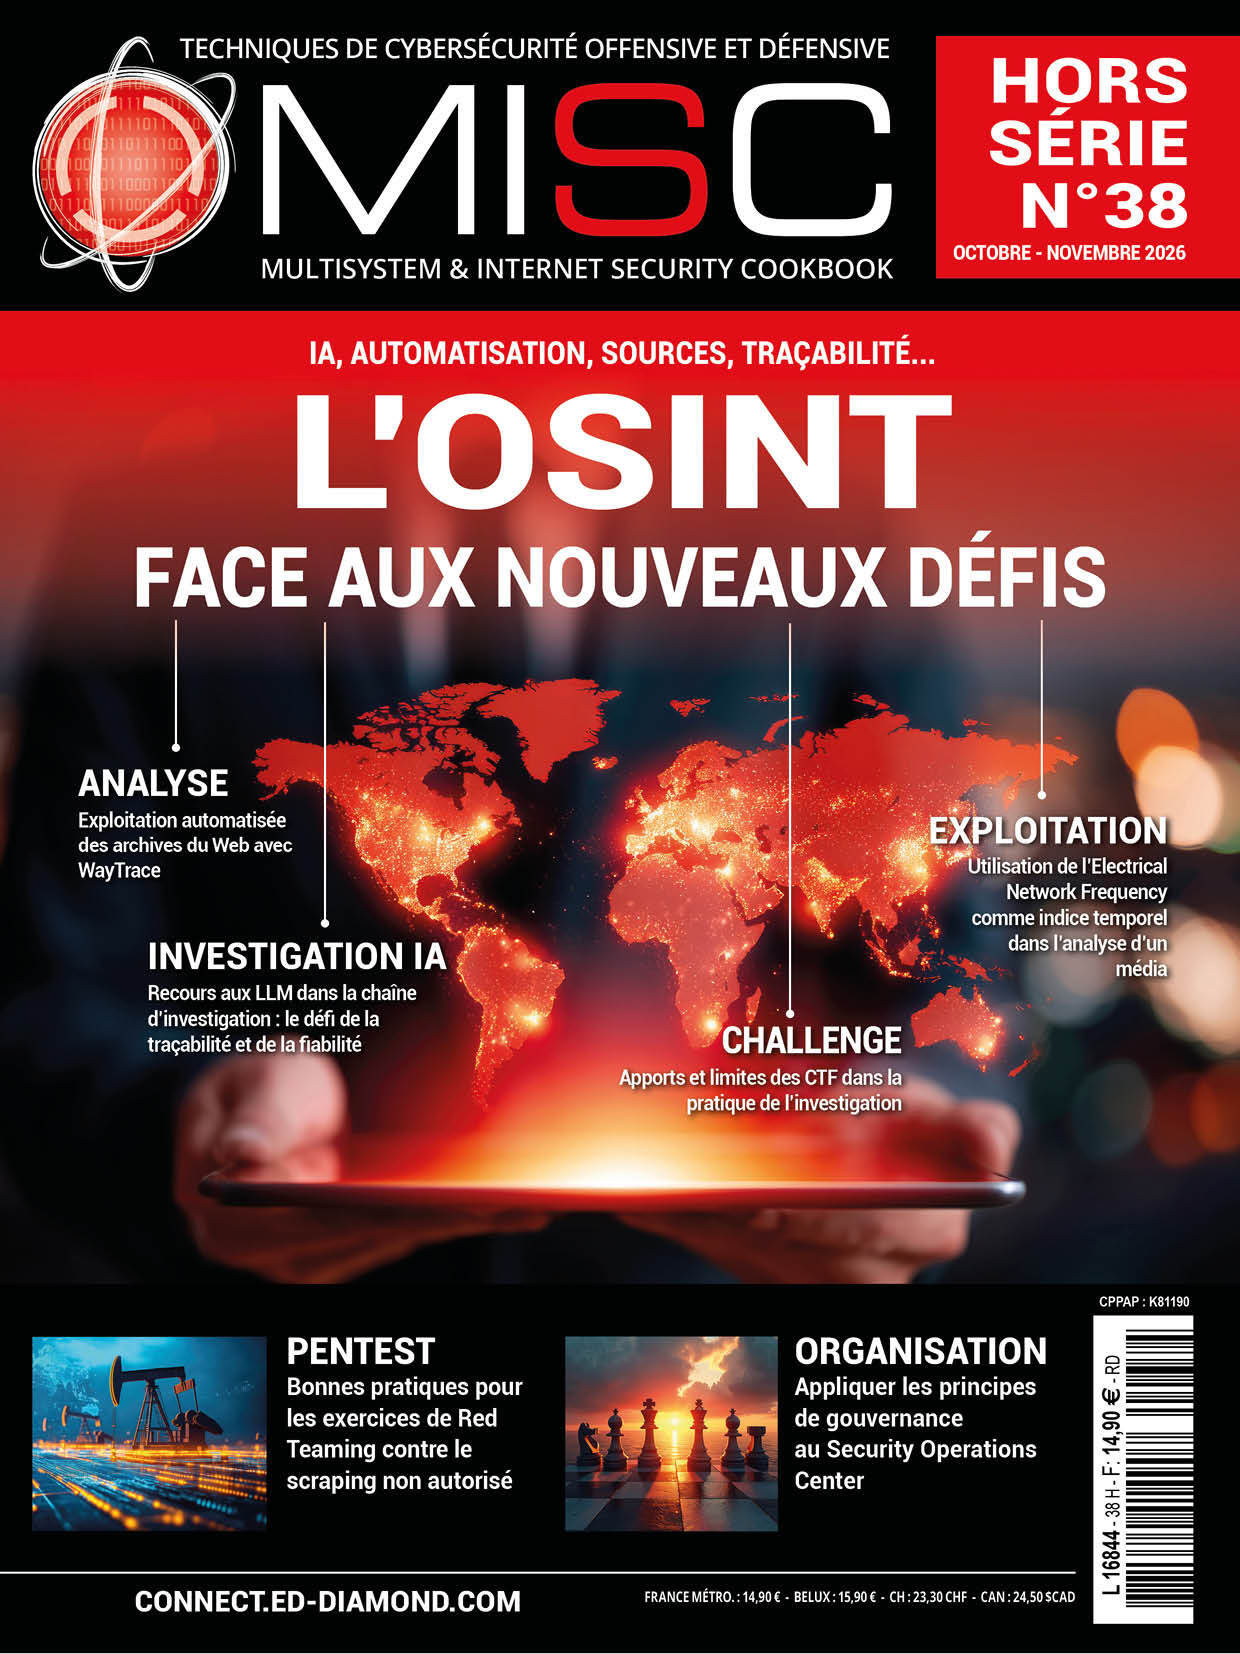
MISC hors‑série numéro 38Au sommaire de ce numéro hors-série d'octobre — novembre 2026 :
Commentaires : voir le flux Atom ouvrir dans le navigateur |
||||||||||
|
LinuxFr
|
🏆 Meilleures contributions LinuxFr.org : les primées d’octobre 2026 |
||||||||||
|
Internet Publié le lundi 16 novembre 2026 09h15 Importé le lundi 16 novembre 2026 13h03 |
Nous continuons sur notre lancée de récompenser celles et ceux qui chaque mois contribuent au site LinuxFr.org (dépêches, commentaires, logo, journaux, correctifs, etc.). Vous n’êtes pas sans risquer de gagner un livre des éditions Eyrolles, ENI et D-Booker. Voici les gagnants du mois d’octobre 2026 :
Les livres gagnés sont détaillés en seconde partie de la dépêche. N’oubliez pas de contribuer, LinuxFr.org vit pour vous et par vous !
Les livres 📚 sélectionnés
Certaines personnes n’ont pas pu être jointes ou n’ont pas répondu. Les lots ont été réattribués automatiquement. N’oubliez pas de mettre une adresse de courriel valable dans votre compte ou lors de la proposition d’une dépêche. En effet, c’est notre seul moyen de vous contacter, que ce soit pour les lots ou des questions sur votre dépêche lors de sa modération. Tous nos remerciements aux contributeurs du site ainsi qu’aux éditions Eyrolles, ENI et D-Booker.
Commentaires : voir le flux Atom ouvrir dans le navigateur |
||||||||||
|
Framasoft
|
Khrys’presso du lundi 16 novembre 2026 |
||||||||||
|
France 🇫🇷 Publié le lundi 16 novembre 2026 07h42 Importé le lundi 16 novembre 2026 13h03 |
Comme chaque lundi, un coup d’œil dans le rétroviseur pour découvrir les informations que vous avez peut-être ratées la semaine dernière. Tous les liens listés ci-dessous sont a priori accessibles librement. Si ce n’est pas le cas, pensez à activer … Lire la suite | ||||||||||
| Voir plus | |||||||||||